Imagine esta cena. O antivírus da empresa está atualizado, a licença está em dia e o painel mostra tudo em verde.
Na segunda-feira, às 8h, os arquivos do financeiro deixam de abrir. Durante o fim de semana, nenhum alerta foi disparado.
O antivírus tradicional não é suficiente, sozinho, para proteger uma empresa contra ameaças avançadas. Ele continua útil contra vírus já conhecidos, mas não enxerga ataques que usam senhas legítimas, ferramentas do próprio sistema ou códigos inéditos.
O que realmente blinda os dados é uma defesa em cinco camadas: detecção e resposta em computadores e servidores (EDR), controle de acessos privilegiados, backup imutável, inteligência artificial na defesa e monitoramento contínuo.
Se você já leu nosso guia sobre proteção de sistemas e dados contra ameaças cibernéticas avançadas, este artigo é o passo seguinte. Ele responde a uma pergunta que muitos gestores fazem em silêncio: “o que eu já tenho é suficiente?”.
🔑 Resumo rápido
- O antivírus tradicional reconhece apenas o que já conhece. Ameaças novas, ataques sem arquivo e acessos com credenciais legítimas passam despercebidos.
- Em 2025, 82% das detecções registradas pela CrowdStrike não usaram malware, e o invasor levou, em média, 29 minutos para saltar de um sistema a outro dentro da rede.
- A proteção moderna funciona em camadas. Se uma falha, a seguinte contém o problema.
O antivírus tradicional ainda protege a sua empresa?
Sim, o antivírus tradicional ainda protege contra ameaças conhecidas, como vírus antigos e programas maliciosos já catalogados. Contra ataques avançados, porém, ele não basta.
Pense nele como um porteiro com uma lista de pessoas barradas. Quem está na lista não entra. Quem não está passa com facilidade, mesmo que traga más intenções.
Como o antivírus tradicional funciona
Ele compara cada arquivo com um banco de “assinaturas”, a identidade digital de cada ameaça já descoberta. Se encontra uma correspondência, bloqueia o arquivo.
Esse modelo funcionou bem por muitos anos. Hoje, depende de uma condição frágil: a ameaça precisa ser conhecida antes de chegar.
Onde o antivírus tradicional deixa de enxergar
Os pontos cegos mais comuns são:
- Ameaças inéditas: códigos novos ou modificados, que ainda não têm assinatura.
- Ataques sem arquivo: o invasor usa programas legítimos do próprio sistema, e nada suspeito é gravado no disco.
- Credenciais roubadas: quem entra com usuário e senha válidos não parece um invasor.
- Movimento lateral: depois de invadir um computador, o criminoso salta para outros sem ser notado.
- Ransomware de ação rápida: o sequestro de dados ocorre antes de a assinatura chegar.
O dado mais revelador vem do Relatório Global de Ameaças 2026 da CrowdStrike: 82% das detecções registradas em 2025 foram livres de malware. Na maioria das vezes, o invasor nem precisou de um vírus.
O mesmo relatório mostra que o tempo médio entre o acesso inicial e o salto para outro sistema caiu para 29 minutos. O caso mais rápido levou apenas 27 segundos.
Quando o alerta chega pela manhã, o estrago pode ter sido feito na madrugada.
O que são ameaças cibernéticas avançadas e por que elas escapam?
Ameaças cibernéticas avançadas são ataques planejados, silenciosos e persistentes. Eles são criados para contornar as defesas tradicionais e permanecer na rede tempo suficiente para roubar, sequestrar ou destruir dados.
Raramente chegam como um vírus óbvio. Costumam começar com um e-mail de phishing convincente, uma senha vazada ou uma falha de software sem correção.
Para revisar os tipos mais comuns, vale consultar o artigo sobre as 10 principais ameaças para a segurança da informação.
Para o gestor, o ponto central é este: o risco deixou de ser “pegar um vírus”. Passou a ser “alguém entrar e circular sem ser percebido”.
É essa circulação silenciosa que termina em operações paralisadas. Se quiser entender o que acontece no minuto seguinte, leia o guia Ransomware Travou Tudo. E Agora?.
Antivírus tradicional, EDR e XDR: qual é a diferença?
O antivírus tradicional bloqueia ameaças conhecidas. O EDR observa o comportamento de cada equipamento e responde a atividades suspeitas. O XDR amplia essa visão para e-mail, nuvem, rede e identidades.
A tabela abaixo resume as diferenças de forma objetiva.
| Critério | Antivírus tradicional | EDR | XDR |
|---|---|---|---|
| O que faz | Bloqueia arquivos maliciosos já conhecidos | Monitora e responde a comportamentos suspeitos em computadores e servidores | Cruza sinais de equipamentos, e-mail, rede, nuvem e identidades |
| Como detecta | Por assinaturas de ameaças | Por comportamento, contexto e análise contínua | Por comportamento e correlação de várias fontes |
| Ameaças inéditas e sem arquivo | Detecção limitada | Detecção ampliada | Detecção ampliada, com visão do ataque completo |
| Resposta ao incidente | Remove o arquivo | Isola o equipamento, interrompe processos e registra a linha do tempo | Contém o ataque em várias frentes ao mesmo tempo |
| Visibilidade para investigação | Baixa | Alta no equipamento | Alta em todo o ambiente |
| Indicado para | Proteção básica, como primeira barreira | Empresas que precisam detectar e reagir rápido | Ambientes complexos, com várias unidades ou nuvem |
| Esforço de operação | Baixo | Médio, com opção de serviço gerenciado (MDR) | Médio a alto, idealmente com apoio especializado |
Na prática, o EDR não elimina a proteção básica: ele a complementa. Muitas plataformas modernas já reúnem as duas funções em um único agente instalado no equipamento.
Já o MDR é o serviço gerenciado: uma equipe especializada opera o EDR por você, 24 horas por dia. É uma alternativa para quem não tem um time de segurança próprio.
As 5 camadas que realmente blindam seus dados
Blindar os dados contra ameaças avançadas exige defesa em camadas: quando uma falha, a próxima contém o problema.
É a mesma lógica de um prédio seguro. Há portaria, câmeras, controle de elevadores e cofre. Nenhuma barreira isolada é perfeita, mas juntas tornam o invasor lento e visível.
[INSERIR INFOGRÁFICO AQUI: “As 5 camadas de proteção além do antivírus tradicional”]
Camada 1: EDR, olhos em cada computador e servidor
O EDR (detecção e resposta em endpoints) vigia o comportamento de cada equipamento. Em vez de perguntar “esse arquivo é conhecido?”, ele pergunta “esse comportamento é normal?”.
Na prática, uma boa solução de EDR entrega:
- Detecção por comportamento, inclusive de ameaças que nunca foram vistas.
- Isolamento imediato do equipamento suspeito, antes que o problema se espalhe.
- Linha do tempo do ataque, para entender por onde o invasor entrou.
- Caça proativa a sinais de invasão que passaram despercebidos.
A DAMSafe distribui e implanta plataformas de proteção de endpoints como a CrowdStrike, a Cylance e a Sophos, que utilizam análise comportamental e inteligência artificial.
Camada 2: controle de acessos privilegiados
Se o invasor entra com uma senha válida, nenhum antivírus o reconhece. Por isso, a segunda camada protege as “chaves-mestras” da empresa: as contas de administradores.
O princípio é simples: cada pessoa acessa apenas o que precisa, pelo tempo que precisa. Isso reduz o estrago de qualquer credencial roubada.
Boas práticas incluem:
- Senhas de administrador guardadas em cofre e trocadas automaticamente.
- Autenticação em duas etapas para acessos críticos.
- Registro e gravação das sessões privilegiadas.
- Revisão periódica de quem tem acesso a quê.
Para aprofundar, leia sobre Gerenciamento de Acesso Privilegiado (PAM) e sobre a política de acesso privilegiado. A Delinea é uma das soluções de referência nessa camada.
Camada 3: backup imutável, a última linha de defesa
Backup imutável é uma cópia dos dados que não pode ser alterada nem apagada durante um período definido, nem por quem tem acesso de administrador.
Isso importa porque, em muitos ataques, os criminosos procuram os backups comuns e os criptografam junto com o restante. Sem cópia íntegra, a empresa fica refém.
O backup não impede o ataque. Ele garante que a empresa volte a operar, sem pagar resgate e sem perder semanas de trabalho.
Soluções como a Arcserve apoiam essa camada. Ela também sustenta a estratégia de Downtime Zero e continuidade de negócios, porque define em quanto tempo a operação retorna.
Camada 4: inteligência artificial na defesa
Os ataques ficaram mais rápidos e automatizados. A defesa precisa acompanhar esse ritmo, e é aqui que a inteligência artificial ajuda.
Ela analisa milhões de eventos, reconhece padrões fora do comum e prioriza o que merece atenção humana. Assim, a equipe deixa de se perder em alertas irrelevantes.
O estudo da IBM de 2026 mostra o efeito financeiro. Segundo a cobertura do Convergência Digital, organizações brasileiras que usam IA e automação de forma ampla na segurança tiveram custo médio de violação cerca de 30% menor.
Para ver esse tema em detalhe, leia sobre inteligência artificial para a segurança da informação e sobre como usar IA contra ataques cibernéticos automatizados.
Camada 5: monitoramento contínuo e pessoas preparadas
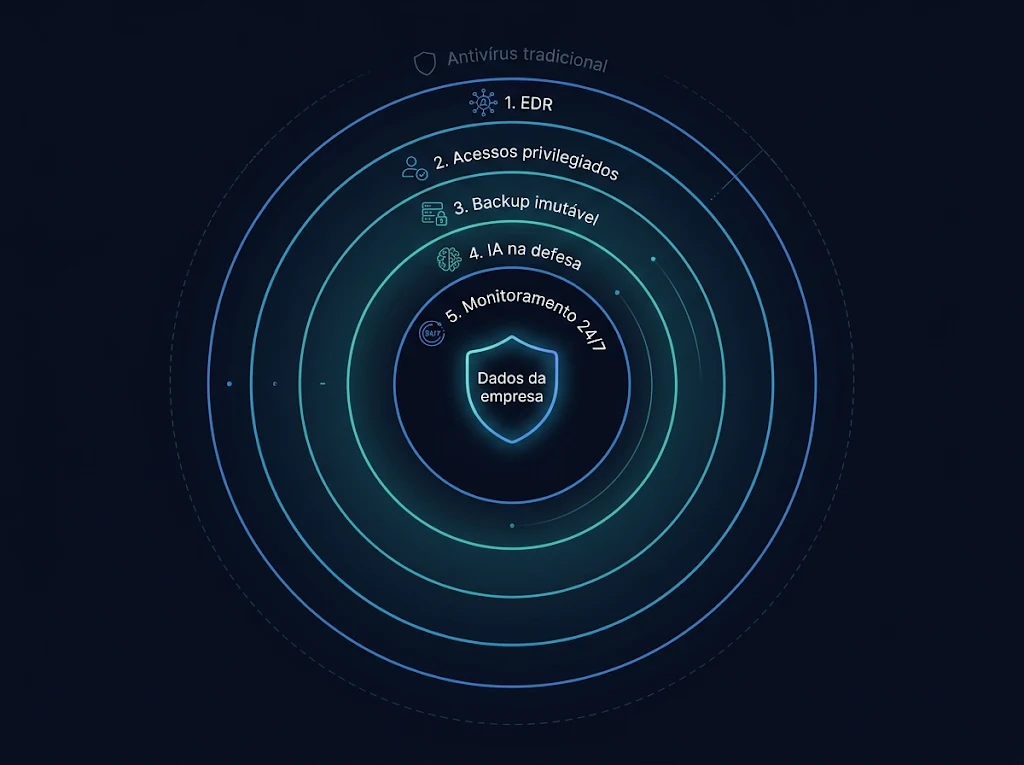
Ataques não respeitam horário comercial. Por isso, a quinta camada é a vigilância permanente: alguém, ou algo, observando o ambiente às 3h de um domingo.
As pessoas também fazem parte da defesa. No mesmo estudo da IBM, o phishing respondeu por 16% dos incidentes no Brasil. Treinamento e simulações reduzem esse risco.
O monitoramento contínuo também ajuda no cumprimento da LGPD. A Resolução CD/ANPD nº 15/2024 determina que incidentes com risco relevante sejam comunicados em três dias úteis, prazo difícil de cumprir sem visibilidade.
Veja como estruturar essa vigilância em Gerenciamento Contínuo de Riscos de Cibersegurança.
Quanto custa esperar? O que está em jogo
Adiar a evolução da proteção costuma parecer economia. Os números contam outra história.
Segundo o estudo da IBM de 2026, o custo médio de uma violação de dados no Brasil chegou a R$ 7,44 milhões, um recorde e 3,5% acima dos R$ 7,19 milhões do ano anterior.
Além do valor direto, há o efeito sobre a rotina. Sistemas parados, equipe sob pressão e clientes esperando. O artigo sobre paralisações inesperadas mostra como esse prejuízo se espalha.
A boa notícia é que a diferença entre um incidente contido e uma crise costuma estar nas camadas. Cada uma delas dá à sua equipe mais tempo para reagir.
6 sinais de que a sua proteção ficou para trás
Se você se identificar com dois ou mais itens, vale uma avaliação:
- Você só descobre incidentes depois do estrago, e não enquanto acontecem.
- O antivírus é a única proteção instalada nos computadores e servidores.
- Contas de administrador compartilham a mesma senha ou raramente são revisadas.
- Os backups ficam na mesma rede dos sistemas e nunca foram testados na prática.
- Ninguém monitora os alertas fora do horário comercial.
- A equipe não passa por treinamento sobre phishing e golpes por e-mail há mais de um ano.
Reconhecer esses sinais não é motivo para alarme. É o primeiro passo de quem decide agir antes do incidente.
5 perguntas para fazer antes de trocar o antivírus tradicional
Escolher uma solução de proteção é uma decisão de negócio, não apenas técnica. Estas perguntas ajudam a separar uma proteção moderna de um antivírus tradicional apenas reembalado:
- Ela detecta comportamentos suspeitos ou apenas assinaturas conhecidas?
- Consegue isolar um equipamento infectado em segundos, de forma remota?
- Registra a linha do tempo do ataque, para que a investigação seja rápida e documentada?
- Quem acompanha os alertas fora do horário comercial? Se a resposta for “ninguém”, considere um serviço gerenciado.
- Como a solução se integra ao backup, ao controle de acessos e aos demais sistemas que você já usa?
Se o fornecedor responde a essas perguntas com clareza, é um bom sinal. Se responde com termos vagos, vale pedir uma demonstração prática antes de decidir.
Como evoluir sem trocar tudo de uma vez: roteiro em 4 passos
Evoluir da proteção básica para uma defesa em camadas não exige parar a operação. A ordem dos passos importa mais do que a pressa.
Passo 1: faça um diagnóstico honesto
Mapeie quais equipamentos, sistemas e contas existem hoje. Verifique o que está protegido, o que está exposto e o que ninguém sabe ao certo.
Passo 2: proteja primeiro o que é mais crítico
Comece pelos servidores e computadores que sustentam a operação e pelas contas de administrador. Esse recorte reduz boa parte do risco logo no início.
Passo 3: adicione as camadas complementares
Implante o backup imutável e o monitoramento contínuo. Se não houver equipe interna, considere um serviço gerenciado.
Passo 4: transforme em rotina
Teste restaurações, revise acessos e treine a equipe com regularidade. Segurança que não é revisitada envelhece.
Empresas que tratam a proteção como parte da governança, com apoio de especialistas em governança e cibersegurança, tendem a evoluir de forma mais organizada e com menos retrabalho.
Perguntas frequentes sobre antivírus tradicional e ameaças avançadas
O antivírus tradicional ainda é suficiente para proteger uma empresa?
Não. O antivírus tradicional continua útil como primeira barreira, mas não é suficiente contra ameaças avançadas. Ele depende de assinaturas de ameaças conhecidas e não acompanha ataques sem arquivo, credenciais roubadas ou códigos inéditos. O ideal é combiná-lo com EDR, controle de acessos, backup imutável e monitoramento.
Qual é a diferença entre antivírus e EDR?
O antivírus bloqueia ameaças conhecidas por assinatura. O EDR monitora o comportamento de cada equipamento e permite responder rapidamente, por exemplo, isolando um computador suspeito. Além de detectar, o EDR registra a linha do tempo do ataque, o que facilita a investigação.
O que são ameaças cibernéticas avançadas?
São ataques planejados e persistentes, desenhados para escapar das defesas tradicionais e permanecer na rede por tempo suficiente para roubar, sequestrar ou destruir dados. Costumam combinar phishing, credenciais roubadas, falhas sem correção e movimento lateral dentro da rede.
O XDR substitui o antivírus?
Não necessariamente. O XDR amplia a visão do EDR para e-mail, rede, nuvem e identidades, e muitas plataformas modernas já incluem a proteção básica no mesmo agente. O importante é que a solução escolhida detecte comportamentos, e não apenas assinaturas.
Pequenas empresas precisam de mais do que antivírus?
Sim. O porte da empresa não é critério para os criminosos. Ataques automatizados varrem a internet em busca de falhas e senhas fracas, sem escolher a vítima. Para equipes enxutas, um serviço gerenciado (MDR) oferece proteção avançada sem exigir um time de segurança próprio.
O backup protege contra ransomware?
O backup não impede o ataque, mas permite recuperar os dados, desde que seja imutável e testado. Backups comuns podem ser criptografados junto com o restante da rede. Por isso, a cópia imutável e os testes de restauração fazem toda a diferença.
Quanto tempo leva para sair do antivírus tradicional e adotar uma proteção em camadas?
Depende do porte e da complexidade do ambiente, mas a evolução costuma ser feita em etapas. Começar pelos equipamentos e contas mais críticos permite ganhos de proteção em poucas semanas, enquanto as demais camadas são incorporadas progressivamente. O diagnóstico inicial define o cronograma realista.
Conclusão: proteção que acompanha a evolução do risco
O antivírus tradicional teve seu papel e ainda tem lugar como primeira barreira. O problema é tratá-lo como a única.
Os dados mostram um cenário em que a maioria dos ataques dispensa o malware, e o invasor se move em minutos. Para esse cenário, a resposta é uma defesa em camadas: EDR, acessos controlados, backup imutável, inteligência artificial e monitoramento contínuo.
Proteger dados é, no fundo, proteger a confiança de clientes, colaboradores e parceiros que escolheram a sua empresa. E essa confiança se constrói antes da crise, não depois.
Para começar, faça três coisas esta semana:
- Liste quais equipamentos e contas são críticos para a operação.
- Verifique se existe uma cópia de segurança imutável e se ela já foi testada.
- Converse com especialistas para avaliar o que falta na sua proteção.
Dê o próximo passo com a DAMSafe
A DAMSafe atua na distribuição, implantação e configuração de soluções de segurança da informação, com atendimento ágil e modelo SaaS. A equipe ajuda a sua empresa a sair do antivírus tradicional e a construir uma proteção em camadas, no ritmo da sua operação.
Fale com a equipe da DAMSafe e solicite um diagnóstico →
Fontes consultadas: CrowdStrike, 2026 Global Threat Report; Convergência Digital, custo de violação de dados no Brasil (IBM, 2026); Resolução CD/ANPD nº 15/2024.